攻击特征
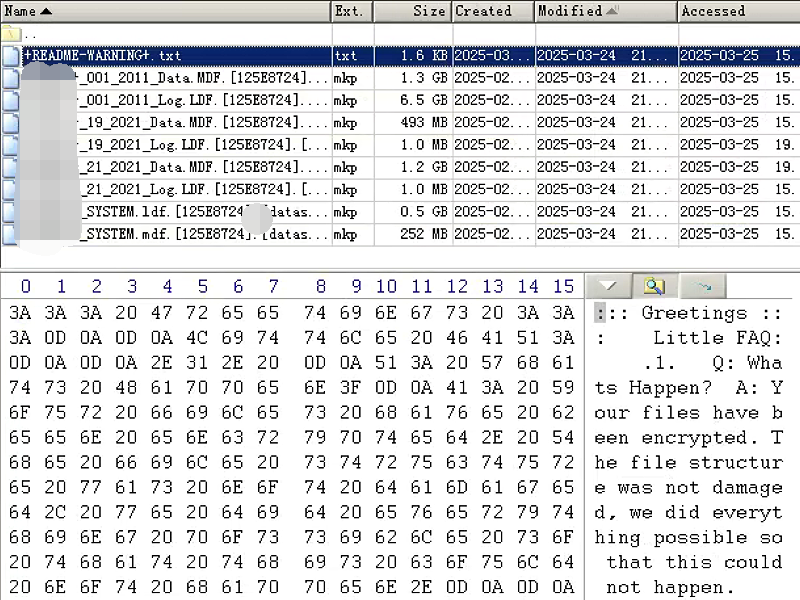
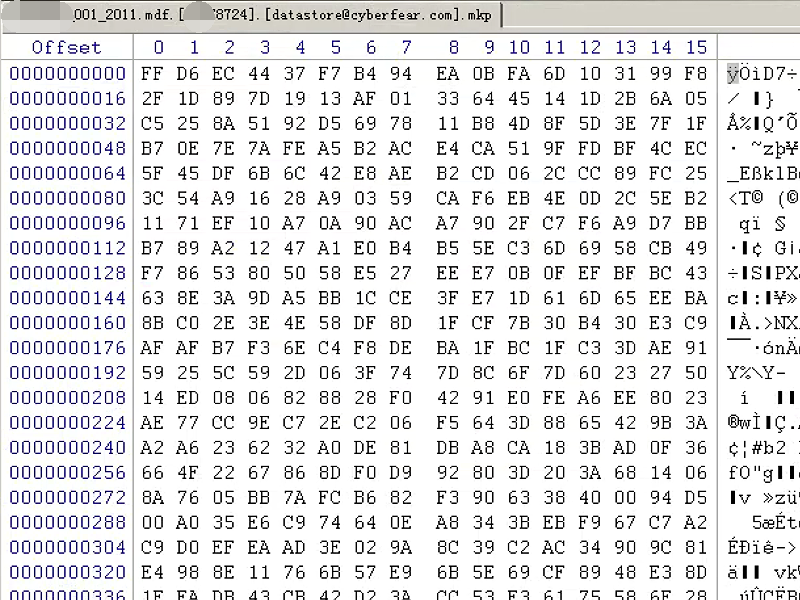
某轻奢品牌企业的 BS3000 ERP 系统遭受勒索病毒攻击,服务器上所有数据库文件后缀被统一变更为 [datastore@cyberfear.com].mkp,业务系统瞬间陷入瘫痪。
影响范围
- 生产管理模块:生产计划、排程数据全部不可用。
- 库存管理模块:库存台账、出入库记录被加密锁定。
- 财务管理模块:财务账目、对账数据无法访问。
技术难点
该勒索病毒采用混合加密模式,SQL 数据库的表结构与数据页均被加密锁定,单纯的解密工具无法直接还原可用的数据库结构,需要在解密的同时完成数据库层面的修复与校验。
恢复方案
恢复宝工程师对加密算法进行逆向分析,定位密钥生成与加密流程,结合 SQL 数据库物理结构特征,对加密数据页逐页解密并重建库表结构。
恢复结果
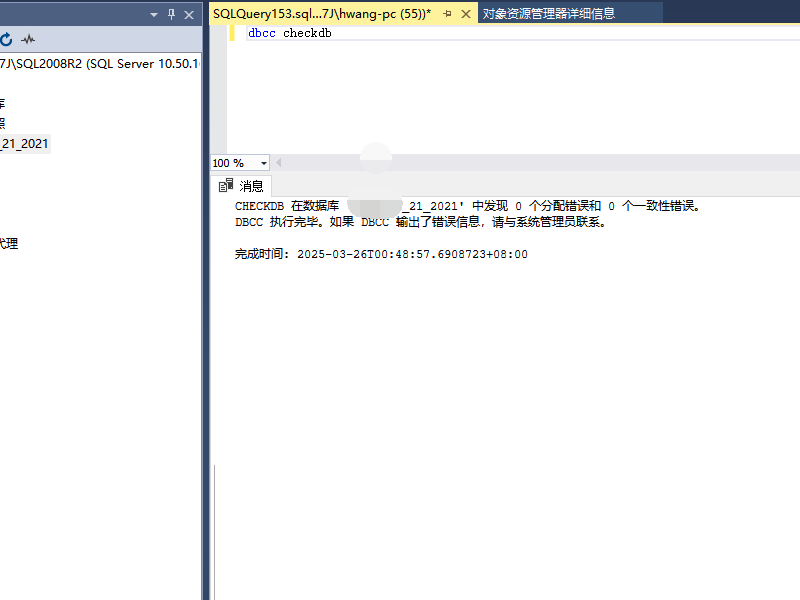
- 完整解密并恢复 SQL 数据库,生产/库存/财务三大模块数据全部找回。
- ERP 系统重新上线,业务恢复正常运转。
- 未向勒索者支付任何赎金。